Android AISeal Diperkenalkan Google untuk Melindungi Data Pribadi dalam Pemrosesan AI
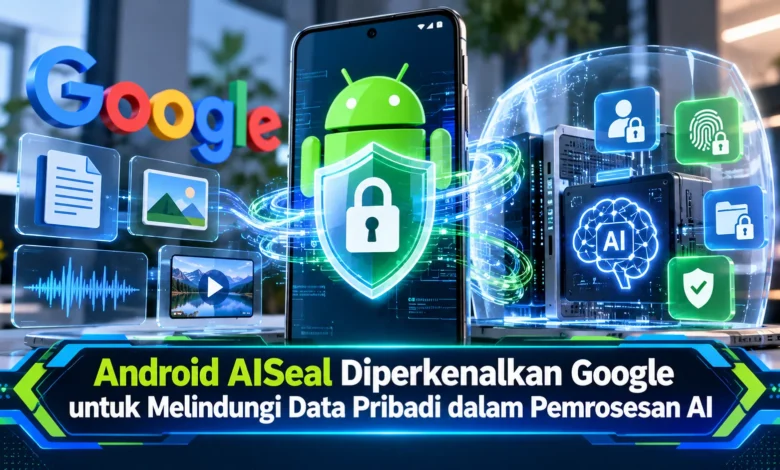
Google memperkenalkan Android AISeal pada 7 Oktober 2026 sebagai langkah baru dalam memperkuat perlindungan data pribadi ketika kecerdasan buatan bekerja langsung di perangkat Android. Teknologi keamanan ini dirancang untuk menciptakan lingkungan terisolasi yang mampu menyimpan informasi sensitif dengan perlindungan berbasis perangkat keras. Kehadirannya menjadi semakin relevan ketika asisten AI mulai memanfaatkan email, kalender, pesan, dan berbagai informasi personal untuk memberikan bantuan yang lebih kontekstual. Melalui AISeal, Google berupaya menghadirkan keseimbangan antara kemampuan teknologi AI yang semakin canggih dan kebutuhan pengguna terhadap privasi. Inovasi ini juga membuka arah baru bagi pengembangan sistem keamanan Android.
Android AISeal Membawa Pendekatan Baru untuk Perlindungan Data Pribadi
Android AISeal merupakan lingkungan komputasi terisolasi yang bertujuan mengamankan konteks personal yang digunakan AI. Tidak seperti mekanisme keamanan aplikasi konvensional, AISeal mengandalkan ruang komputasi yang dipisahkan secara khusus untuk meningkatkan pemisahan data pribadi. Strategi perlindungan tersebut semakin dibutuhkan ketika aplikasi berbasis AI menggunakan konteks pribadi yang semakin luas. Dalam penggunaan sehari-hari, sistem AI personal mungkin mengolah data kalender untuk menawarkan bantuan yang relevan. Dengan dukungan arsitektur AISeal, Google berupaya memastikan informasi pribadi tidak mudah terekspos.
Kehadiran sistem ini juga menunjukkan bahwa perkembangan sistem AI modern harus disertai dengan perlindungan privasi yang memadai. Android pada dasarnya telah memiliki sandbox aplikasi serta kebijakan SELinux untuk mengendalikan izin terhadap sumber daya perangkat. Namun demikian, kebutuhan keamanan AI personal menuntut penguatan arsitektur. AISeal hadir sebagai tambahan terhadap perlindungan yang sudah tersedia. Melalui isolasi tambahan, informasi yang menjadi konteks kecerdasan buatan berpotensi mendapatkan pengamanan lebih mendalam.
Cara Kerja Android AISeal dalam Melindungi Informasi Sensitif
Ketika mempelajari cara kerja Android AISeal, fondasi penting yang patut diketahui adalah Android Virtualization Framework atau AVF dan protected Kernel Virtual Machine yang disebut pKVM. Gabungan teknologi ini mendukung pembuatan protected virtual machine atau pVM, yaitu lingkungan komputasi yang terisolasi. Melalui mekanisme tersebut, beban kerja sensitif dapat diisolasi terhadap perangkat lunak host. Isolasi ini dirancang untuk mempertahankan ketahanan penyimpanan sensitif bahkan ketika lingkungan host berhasil disusupi. Namun demikian, efektivitas perlindungan tetap bergantung pada implementasi pada perangkat yang digunakan.


Tidak hanya mengandalkan lingkungan terlindungi, AISeal dikembangkan menjadi lingkungan terlindungi bagi beberapa layanan yang mendukung berbagai layanan kecerdasan buatan menggunakan infrastruktur yang sama. Pendekatan multi-tenant ini bertujuan mengoptimalkan konsumsi energi tanpa menghilangkan pemisahan antarbagian. Dalam skenario yang dirancang, aplikasi pendamping digital dapat meminta informasi jadwal melalui jalur permintaan yang dibatasi. Sistem pengelolaan informasi kemudian mengembalikan informasi relevan tanpa menyerahkan semua informasi sensitif. Dalam rancangan akhirnya, jawaban yang diizinkan dapat dikembalikan kepada pengguna melalui aturan keluaran yang ketat.
Teknologi Brankas Digital untuk Informasi Sensitif pada AISeal
Salah satu komponen penting dalam pengembangan AISeal adalah perlindungan informasi pengguna menggunakan sistem basis data dengan pengamanan kriptografis. Sebagai dasar pengembangan, Google menerapkan AppSearch sebagai teknologi pencarian konteks lokal. Dengan dukungan penyimpanan ini, informasi yang digunakan layanan kecerdasan buatan dapat dikelola dan ditemukan dalam ruang penyimpanan yang terisolasi. Meskipun demikian, AppSearch bukan satu-satunya database yang didukung. Arsitektur AISeal memberikan fleksibilitas terhadap basis data alternatif, termasuk solusi milik produsen perangkat. Kemampuan integrasi ini memberi kesempatan bagi mitra perangkat keras untuk menyesuaikan implementasi berdasarkan persyaratan keamanan masing-masing.
Perlindungan penyimpanan lokal memiliki nilai penting karena layanan kecerdasan buatan personal berpotensi mengolah informasi dari berbagai aplikasi untuk memahami kebutuhan seseorang. Sebagai gambaran, kombinasi informasi komunikasi dan jadwal dapat menyediakan konteks bagi jadwal aktivitas berikutnya. Walaupun bermanfaat, pengumpulan konteks semacam ini membutuhkan pengendalian akses yang ketat. Dengan pertimbangan tersebut, AISeal memisahkan lingkungan penyimpanan sensitif dari lingkungan utama Android. Meski perlindungan ini dirancang kuat, pengguna tetap perlu memperhatikan izin aplikasi karena perlindungan perangkat serta persetujuan pengguna merupakan dua kebutuhan keamanan yang berkaitan.
Manfaat Teknologi Android AISeal bagi Pengguna dan Pengembang
Bagi pengguna Android, nilai penting teknologi ini berfokus pada peningkatan keamanan konteks personal ketika asisten digital bekerja. Seiring berkembangnya aplikasi berbasis kecerdasan buatan, pemanfaatan data pengguna mungkin melibatkan lebih banyak sumber. Ketika kebutuhan pemrosesan meningkat, AISeal bertujuan memberikan isolasi terhadap informasi sensitif. Untuk ilustrasi, asisten pengelola aktivitas dapat mengolah data kegiatan melalui lingkungan yang lebih terkontrol. Namun demikian, tidak semua kemampuan tersebut langsung tersedia karena integrasi komponen masih berlangsung.
Bagi pembuat aplikasi, AISeal menyediakan arah arsitektur untuk mengembangkan aplikasi kecerdasan buatan dengan perlindungan data yang lebih terstruktur. Keberadaan lingkungan terlindungi berpotensi mempermudah pengembangan sistem pengelolaan konteks yang memperhatikan keamanan sejak awal. Tidak hanya dari sisi isolasi, arsitektur berbagi lingkungan aman berupaya mengefisienkan kebutuhan memori dan baterai. Meskipun menawarkan efisiensi, manfaat performa nyata tetap bergantung pada implementasi. Pembuat aplikasi sebaiknya menguji pembatasan komunikasi agar keamanan tidak bergantung pada satu komponen.
Dukungan Produsen Chip dan Perkembangan Ekosistem Android AISeal
Pengembangan AISeal bukan semata-mata menjadi tanggung jawab pengembang sistem operasi, tetapi turut bergantung pada mitra industri semikonduktor. Kebutuhan kolaborasi ini muncul sebab isolasi berbasis perangkat keras memerlukan integrasi dengan infrastruktur perangkat. Google menjelaskan adanya MediaTek, yang mengumumkan kompatibilitas arsitektur AISeal berbasis pKVM pada Dimensity 9600 Pro. Selain MediaTek, chipset Snapdragon dari Qualcomm turut akan mengadopsi arsitektur tersebut melalui Android Virtualization Framework. Kerja sama tersebut menegaskan kebutuhan penyesuaian teknologi antarprodusen untuk mendukung penerapan AISeal pada lebih banyak perangkat. Walaupun dukungan industri mulai terlihat, pengumuman kompatibilitas chipset tidak berarti seluruh perangkat langsung menerima AISeal.
Dalam pembahasan standar perlindungan, Google menyebutkan bahwa fondasi hypervisor pKVM melalui Android Generic Kernel Image atau GKI memiliki sertifikasi SESIP Assurance Level 5 dengan evaluasi keamanan pada kategori AVA_VAN.5. Pencapaian tersebut menjadi indikator evaluasi ketahanan komponen dasar. Walaupun demikian, evaluasi bagian infrastruktur tersebut tidak secara otomatis menjamin seluruh perangkat memiliki sertifikasi serupa. Keamanan sistem secara keseluruhan masih membutuhkan pengujian integrasi serta dukungan produsen perangkat. Melalui penjelasan ini, masyarakat dapat melihat teknologi AISeal secara lebih proporsional tanpa menyimpulkan bahwa risiko sepenuhnya hilang.
Masa Depan Android AISeal dan Pengembangan AI yang Lebih Privat
Dalam penerapan awal yang diumumkan, Google memprioritaskan perlindungan database pribadi berbasis perangkat keras sebagai fondasi utama AISeal. Kemampuan tersebut mulai diterapkan secara bertahap pada lingkungan Android yang kompatibel. Dalam rencana pengembangan mendatang, Google ingin mengintegrasikan pemrosesan model AI langsung ke ruang komputasi AISeal. Melalui rancangan yang sedang dikembangkan, data pengguna yang diproses AI ditujukan untuk tetap tersimpan dalam batas keamanan berbasis perangkat keras. Namun demikian, eksekusi AI yang sepenuhnya terisolasi masih termasuk agenda perluasan berikutnya, bukan kemampuan yang otomatis aktif pada seluruh ponsel.
Tidak terbatas pada pengoperasian AI di pVM, Google menyiapkan konsep dukungan agen AI otonom di lingkungan terlindungi. Kemampuan tambahan yang menjadi target adalah jalur khusus menuju prosesor AI melalui mekanisme perangkat keras privat. Sasaran pengembangan ini agar pemrosesan kecerdasan buatan memperoleh dukungan performa prosesor khusus AI tanpa menghilangkan pengamanan lingkungan virtual. Selain itu, pengembangannya mencakup kemungkinan confidential cloud extension, yaitu perluasan komputasi menuju cloud rahasia. Melalui rancangan tersebut, perangkat dan server cloud dapat bertukar kebutuhan pemrosesan dengan perlindungan khusus. Semua rencana tersebut memperlihatkan fokus Google dalam membangun ekosistem komputasi personal terlindungi.
Penutup Mengenai Masa Depan Privasi dalam Pemrosesan AI
Android AISeal menjadi langkah penting dalam pengembangan perlindungan informasi pribadi ketika asisten digital semakin banyak digunakan dalam kehidupan digital. Dengan memanfaatkan Android Virtualization Framework, pKVM, dan database dengan perlindungan khusus, AISeal dirancang untuk mengurangi kemungkinan akses tidak sah. Kendati sebagian integrasi masih membutuhkan perluasan implementasi, pendekatan isolasi yang dikembangkan memberikan arah baru bagi layanan digital dengan perlindungan lebih kuat. Bagi pengguna, mengenal perkembangan perlindungan data tetap merupakan langkah bermanfaat agar aktivitas digital tetap memperhatikan keamanan. Dari sudut pandang Anda, apakah sistem isolasi data pada Android akan membuat layanan AI terasa lebih aman? Mari berbagi pemikiran Anda mengenai perkembangan teknologi privasi Android.