Agentic SOC 2026 Ubah Cara Tim Keamanan Siber Mendeteksi dan Merespons Ancaman Secara Otomatis
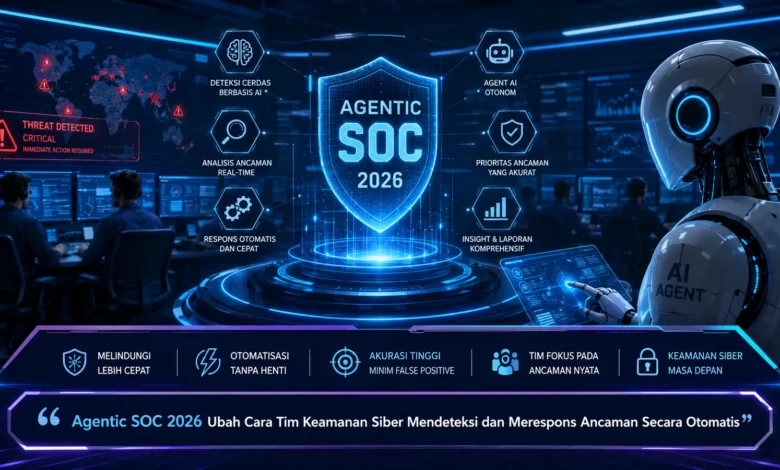
Perkembangan ancaman siber membuat Security Operations Center harus menghadapi volume peringatan yang semakin besar dan serangan yang bergerak lebih cepat. Pada 2026, konsep Agentic SOC hadir sebagai pendekatan baru yang memanfaatkan agen AI untuk membantu menganalisis aktivitas mencurigakan, menghubungkan berbagai indikator, menentukan prioritas, hingga mendukung respons secara otomatis. Perubahan ini menjadikan Agentic SOC sebagai salah satu perkembangan TEKNOLOGI keamanan siber yang menarik untuk diperhatikan oleh organisasi modern.
Agentic SOC Mengubah Sistem Kerja Security Operations Center
SOC generasi baru memadukan AI modern dengan operasi pemantauan keamanan yang sebelumnya banyak bergantung pada pemeriksaan manual. Dalam sistem seperti ini, agen AI dapat menganalisis data dari beragam sumber, kemudian menghubungkan indikator yang ditemukan untuk mendukung penetapan tingkat risiko.
Perbedaan penting dari pendekatan agentic adalah potensi agen AI untuk menjalankan serangkaian tugas berdasarkan tujuan keamanan yang diberikan. Alih alih hanya menghasilkan peringatan, sistem dapat mengumpulkan informasi pendukung, menyusun respons yang sesuai, dan mengotomatisasi langkah yang diizinkan berdasarkan kontrol yang telah ditentukan.


Agentic SOC Membantu Mempercepat Identifikasi Serangan
Salah satu beban penting dalam operasi keamanan siber adalah jumlah alert yang sangat banyak. Sebagian notifikasi keamanan menandakan ancaman berbahaya, sehingga tim SOC harus memeriksa berbagai informasi sebelum menentukan prioritas.
Dengan dukungan agen AI, proses tersebut dapat dijalankan dengan dukungan kecerdasan buatan. Agen keamanan dapat memeriksa log aktivitas, informasi historis, serta sinyal keamanan terkait untuk membangun gambaran yang lebih lengkap. Kemampuan tersebut membuat TEKNOLOGI operasi keamanan agentic mampu meminimalkan waktu yang diperlukan untuk memeriksa alert.
Respons Otomatis Membantu Menekan Dampak Serangan
Waktu penanganan sangat menentukan ketika serangan siber terjadi. Ketika semakin lama ancaman dibiarkan, semakin besar kerusakan yang dapat terjadi. Sistem keamanan agentic berpotensi mempercepat tindakan penanganan dengan menjalankan prosedur yang telah disetujui.
Sebagai contoh, mekanisme otomatis dapat membantu mengisolasi perangkat yang terindikasi terinfeksi, menghentikan aktivitas akun yang berisiko, atau mengumpulkan bukti tambahan. Pada praktiknya, tindakan sensitif tetap idealnya dijalankan dalam kontrol yang jelas, sehingga penerapan TEKNOLOGI tidak menghasilkan tindakan yang tidak diinginkan.
Peran Analis Keamanan Bergeser ke Pekerjaan Lebih Strategis
Penerapan agen AI dalam SOC tidak serta merta menggantikan kebutuhan terhadap tenaga ahli. Justru sebaliknya, TEKNOLOGI ini dapat membantu mengurangi pekerjaan rutin seperti pengumpulan informasi awal, sehingga tenaga keamanan dapat memusatkan perhatian pada ancaman dengan tingkat risiko lebih tinggi.
Kolaborasi manusia dan AI menjadi bagian penting dari pusat keamanan masa depan. Tim profesional tetap menjalankan tanggung jawab strategis dalam mengambil keputusan kritis, sementara sistem otomatis mendukung pelaksanaan pekerjaan operasional dalam lingkungan digital yang kompleks.
Agentic SOC Memerlukan Batas Otomatisasi yang Jelas
Meski memiliki potensi besar, penggunaan agen AI dalam keamanan memerlukan mekanisme kontrol yang jelas. Teknologi otomatis yang dapat menjalankan tindakan terhadap lingkungan keamanan harus dibatasi melalui kebijakan otorisasi yang ketat agar tindakan sistem tidak menciptakan masalah baru.
Perusahaan perlu memastikan rekam jejak aktivitas yang jelas sehingga setiap tindakan otomatis dapat dievaluasi. Di samping itu, keamanan informasi, validasi keluaran AI, serta mekanisme intervensi manusia perlu dimasukkan sebagai unsur dari arsitektur Agentic SOC sejak awal pengembangan.
Masa Depan Agentic SOC pada 2026 dan Seterusnya
Seiring kemajuan keamanan siber pada 2026, Agentic SOC mencerminkan pergeseran menarik dalam cara organisasi mengelola ancaman. Operasi SOC yang sebelumnya lebih mengutamakan pengumpulan alert mulai bergerak menuju operasi yang lebih otomatis yang dapat mendukung pengambilan keputusan secara lebih terkoordinasi.
Kemajuan selanjutnya kemungkinan akan menghadirkan hubungan yang lebih erat antara berbagai sistem TEKNOLOGI keamanan seperti manajemen identitas, platform pengelolaan insiden, dan alat otomatisasi. Melalui perkembangan ini, tim SOC dapat membangun sistem keamanan yang mampu menghadapi ancaman dengan lebih cepat tanpa mengorbankan prinsip tata kelola.
Kesimpulan
Perkembangan Agentic SOC menghadirkan pendekatan baru dalam proses mendeteksi dan merespons ancaman. Penggunaan sistem agentic untuk menghubungkan berbagai sinyal, membantu proses investigasi, dan mempercepat langkah mitigasi dapat berpotensi menekan pekerjaan manual yang berulang.
Namun keberhasilan penerapannya tetap bergantung pada keseimbangan antara otomatisasi cerdas dan pengawasan manusia. Perusahaan yang berhasil menerapkan pendekatan ini dengan tepat akan semakin mampu menghadapi risiko keamanan masa depan. Pelaku industri dapat terus mengikuti Agentic SOC untuk mengetahui bagaimana pendekatan tersebut akan mengubah operasi SOC modern.