Batasi Akses Agen AI ke Email dan Dokumen Sebelum Digunakan Bekerja
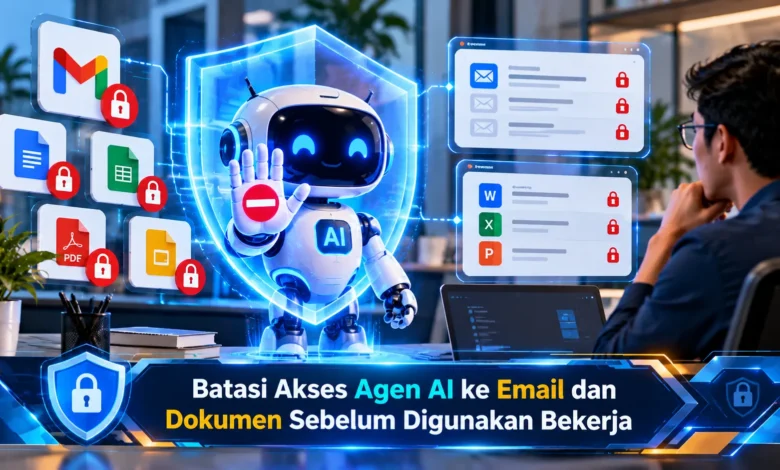
Penggunaan agen kecerdasan buatan semakin berkembang seiring meningkatnya kebutuhan otomatisasi pekerjaan digital. Teknologi ini memungkinkan pengguna menyelesaikan berbagai aktivitas, mulai dari merangkum email, mencari dokumen, hingga mengelola informasi melalui aplikasi yang terhubung. Namun, pemberian akses tanpa pengaturan yang tepat dapat menimbulkan risiko terhadap keamanan data pribadi maupun perusahaan. Agen AI yang memperoleh izin terlalu luas berpotensi membaca informasi sensitif atau menjalankan tindakan yang sebenarnya tidak diperlukan. Oleh karena itu, memahami cara membatasi akses agen AI ke email dan dokumen menjadi langkah penting sebelum memanfaatkan teknologi tersebut untuk mendukung pekerjaan sehari-hari secara aman, efisien, dan bertanggung jawab.
Risiko Memberikan Akses Berlebihan kepada Teknologi AI
Kemajuan teknologi kecerdasan buatan menawarkan banyak manfaat dalam mengelola tugas administratif. Di balik kemudahan tersebut, penggunaan agen AI harus didukung pengaturan keamanan yang tepat. Apabila sebuah agen diberikan kewenangan luas terhadap kotak masuk pengguna, sistem tersebut dapat memproses pesan pribadi yang sebenarnya tidak diperlukan. Keadaan semacam ini dapat meningkatkan risiko kebocoran informasi. Oleh karena itu, pembatasan akses perlu diprioritaskan sebelum menghubungkan agen AI dengan layanan perusahaan.
Risiko serupa juga dapat terjadi pada arsip elektronik. Pada aktivitas bisnis, berbagai dokumen sering menyimpan informasi pelanggan yang memerlukan perlindungan khusus. Ketika asisten kecerdasan buatan memiliki izin ke seluruh folder penyimpanan, cakupan data yang terpapar menjadi lebih besar. Walaupun instruksi diberikan untuk tujuan produktif, kesalahan konfigurasi berpotensi mengakibatkan penggunaan berkas yang seharusnya dibatasi. Prinsip keamanan yang baik adalah menghindari kewenangan yang terlalu luas.
Cara Mengatur Hak Akses Minimum untuk Asisten AI
Metode pengendalian akses yang umum digunakan adalah prinsip least privilege atau izin sesuai kebutuhan. Pendekatan tersebut menganjurkan agar setiap sistem hanya memperoleh kewenangan untuk aktivitas tertentu. Sebagai contoh, jika pemilik akun hanya memerlukan bantuan AI untuk merangkum email, akses hanya-baca biasanya lebih relevan dibandingkan kewenangan mengubah maupun menghapus percakapan. Melalui pengaturan seperti ini, potensi tindakan yang tidak diinginkan menjadi lebih terkendali. Meskipun akses sudah dibatasi, akses hanya-baca tidak otomatis menjamin kerahasiaan.
Penggunaan konsep akses minimum sebaiknya dimulai sejak proses konfigurasi awal. Tim pengelola perlu mengevaluasi hak akses yang dibutuhkan konektor sebelum mengizinkan sistem bekerja. Ketika platform mendukung pembatasan, gunakan direktori yang relevan daripada membuka keseluruhan penyimpanan cloud. Sebagai perlindungan tambahan, manfaatkan akun kerja dengan izin terbatas apabila sesuai dengan kebijakan organisasi. Pendekatan semacam itu membantu memisahkan kewenangan agen dari akses utama pengguna. Sebagai hasilnya, pengelolaan keamanan berpotensi berjalan lebih efektif.
Cara Membatasi Izin Agen AI pada Gmail dan Penyimpanan Cloud
Pengaturan akses perlu dimulai melalui peninjauan layanan pihak ketiga. Untuk pemilik akun Google, informasi mengenai aplikasi terhubung dapat diperiksa melalui pengaturan keamanan akun. Sebelum memberikan persetujuan, perhatikan jenis akses yang diminta. Izin membaca email memiliki fungsi berbeda dibandingkan izin mengirim pesan. Hal serupa berlaku pada dokumen penyimpanan cloud, karena izin melihat informasi berbeda dari akses untuk mengubah isi berkas. Pemeriksaan tersebut membantu pengguna memahami jenis aktivitas yang dapat dijalankan sistem.
Bagi administrator sistem bisnis, pembatasan bisa diterapkan melalui panel kontrol administrator. Ketika integrasi menggunakan otorisasi OAuth, administrator bisa memeriksa izin yang diminta layanan berdasarkan fungsi aplikasi yang digunakan. Sebagai langkah tambahan, hindari mengizinkan layanan yang belum dievaluasi serta jadwalkan peninjauan rutin. Jika sebuah agen tidak lagi digunakan, cabut aksesnya melalui menu pengelolaan koneksi. Hal yang penting dipahami, pencabutan izin mencegah akses berikutnya, tetapi tidak otomatis menghapus data yang sebelumnya disalin.
Melindungi Informasi Perusahaan dari Ancaman AI Agent
Selain membatasi izin, tim keamanan penting untuk memperhatikan risiko instruksi berbahaya dalam konten. Teknik penyalahgunaan tersebut mungkin tersembunyi dalam dokumen yang diproses sistem. Untuk memberikan gambaran, file yang diterima pengguna berpotensi menyisipkan perintah tersembunyi yang mencoba memengaruhi sistem untuk mengabaikan batasan tugas. Jika sistem tidak membedakan isi dokumen sebagai data dari instruksi resmi pengguna, risiko tindakan tidak diinginkan dapat meningkat. Oleh sebab itu, pembatasan izin tetap penting meskipun sistem memiliki fitur keamanan bawaan.
Langkah keamanan berikutnya adalah menerapkan konfirmasi pengguna sebelum agen menghapus atau memodifikasi berkas penting. Mekanisme persetujuan ini dapat mengurangi aktivitas berisiko tanpa sepengetahuan pengguna. Ketika menangani data penting, pengelola dapat menggunakan pemisahan folder berdasarkan sensitivitas. Dalam penerapan praktis, materi kerja yang tidak sensitif perlu dibedakan dari informasi keuangan rahasia. Berkat klasifikasi yang jelas, ruang lingkup pemrosesan bisa dibatasi. Kombinasi pengawasan manusia memberikan perlindungan yang lebih kuat dibandingkan mengandalkan instruksi keamanan saja.
Langkah Aman Memanfaatkan Agen AI untuk Email dan Dokumen
Penggunaan agen AI berpotensi memperbaiki produktivitas kerja, tetapi keamanan informasi perlu mendapatkan perhatian utama. Ketika akan mengintegrasikan teknologi tersebut dengan layanan produktivitas perusahaan, pastikan izin yang diberikan sesuai kebutuhan. Penerapan least privilege, pemeriksaan konektor, serta pengawasan aktivitas otomatis yang sensitif menjadi strategi perlindungan penting. Berkat penerapan kebijakan keamanan, manfaat teknologi AI tetap dapat diperoleh tanpa mengabaikan perlindungan data sensitif. Ketika mengevaluasi asisten digital baru, evaluasi konektor yang terhubung dan sampaikan pendapat Anda mengenai strategi membatasi akses aplikasi otomatis.