OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
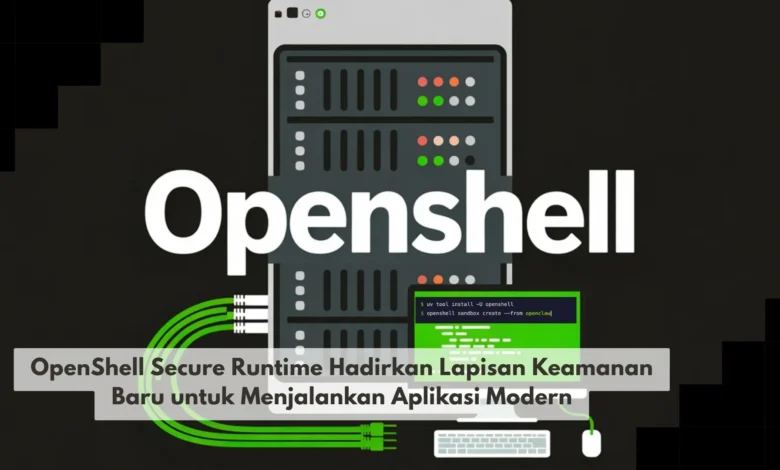
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Mendorong Eksekusi Aplikasi yang Lebih Terkontrol
OpenShell Secure Runtime menghadirkan konsep lingkungan eksekusi yang lebih terkontrol. Fokus pendekatan ini adalah memberikan kontrol terhadap akses aplikasi ke berbagai sumber daya, sehingga aplikasi dapat diberikan hak akses sesuai fungsi yang benar benar dibutuhkan. Model keamanan tersebut semakin relevan ketika software harus berinteraksi dengan data, jaringan, API, dan sistem eksternal.
Dalam perkembangan TEKNO modern, keamanan tidak lagi ideal jika hanya diterapkan setelah aplikasi selesai dikembangkan. Lapisan runtime dapat membantu memastikan proses aplikasi berjalan dalam batas yang telah ditentukan. Jika sebuah proses tidak memerlukan izin terhadap sumber daya tertentu, sistem dapat menerapkan pembatasan berdasarkan kebutuhan. Pendekatan tersebut dapat memperkecil dampak ketika sebuah komponen mengalami gangguan.
Isolasi Proses Menjadi Fondasi Penting dalam Secure Runtime
Isolasi menjadi salah satu konsep penting dalam membangun lingkungan eksekusi yang aman. Aplikasi atau komponen tertentu dapat ditempatkan dalam ruang eksekusi dengan batas yang telah ditentukan. Dengan mekanisme isolasi ini, aplikasi dapat dicegah memperoleh akses di luar kebutuhan operasionalnya.
Pemisahan lingkungan menjadi relevan ketika sebuah sistem menggunakan banyak komponen software. Sebuah aplikasi dapat dibangun dari berbagai dependency dan komponen dengan fungsi berbeda. Semakin banyak dependency dapat membuat pengelolaan keamanan menjadi semakin kompleks. Dengan pemisahan proses yang terencana, gangguan pada satu bagian dapat memiliki ruang dampak yang lebih terbatas.
Izin Aplikasi Dapat Dikelola Berdasarkan Kebutuhan Nyata
Pemberian hak akses minimum merupakan konsep yang banyak digunakan dalam desain keamanan. Aplikasi sebaiknya mendapatkan akses sebatas fungsi yang memang harus dijalankan. Jika aplikasi hanya membutuhkan akses pada direktori tertentu, maka izin yang tidak berkaitan dengan tugasnya dapat dikurangi.
Pengaturan akses yang terstruktur dapat membuat pengembang lebih mudah mengevaluasi kebutuhan setiap komponen. Alih alih menyediakan izin besar sejak awal, tim dapat membatasi akses sesuai konteks penggunaan. Cara tersebut memperlihatkan bagaimana TEKNO keamanan bergerak menuju kontrol yang semakin terperinci, sehingga keamanan dapat dibangun melalui beberapa lapisan yang saling melengkapi.
Secure Runtime Dapat Membantu Mengatur Interaksi dengan Jaringan
Aplikasi modern hampir selalu membutuhkan komunikasi jaringan untuk menjalankan berbagai fungsi. Software dapat terhubung dengan server eksternal, API, basis data, dan berbagai layanan digital. Namun, akses jaringan yang terlalu luas dapat meningkatkan jumlah jalur komunikasi yang perlu diamankan.
Kontrol runtime dapat membantu membatasi hubungan jaringan berdasarkan kebijakan. Aplikasi dapat dibatasi agar hanya terhubung menuju tujuan yang relevan dengan fungsinya. Ketika suatu proses tidak membutuhkan komunikasi eksternal tertentu, koneksi dapat dibatasi berdasarkan aturan keamanan. Model tersebut dapat membantu tim menjaga jalur komunikasi tetap terstruktur.
Aktivitas Aplikasi Perlu Dipantau Selama Proses Eksekusi
Selain menerapkan batas keamanan, tim juga membutuhkan informasi mengenai aktivitas yang terjadi. Pengelola sistem membutuhkan gambaran mengenai bagaimana aplikasi berinteraksi dengan lingkungan. Dengan observabilitas yang baik, tim dapat memperoleh informasi ketika terjadi aktivitas yang tidak sesuai dengan ekspektasi.
Informasi runtime dapat membantu developer menyempurnakan kebijakan yang digunakan. Ketika suatu proses melakukan aktivitas di luar fungsi yang telah direncanakan, administrator dapat meninjau kembali aplikasi serta aturan yang digunakan. Model tersebut membantu menjadikan keamanan sebagai aktivitas yang berkelanjutan, bukan sekadar konfigurasi yang dibuat satu kali lalu dilupakan.
Secure Runtime Mendukung Pengembangan Aplikasi Cloud dan AI
Perkembangan layanan cloud serta aplikasi kecerdasan buatan meningkatkan kebutuhan akan runtime yang memiliki batas keamanan jelas. Workload masa kini dapat memiliki kemampuan untuk membaca data, memanggil layanan, dan melakukan berbagai tindakan secara otomatis. Semakin besar kemampuan sebuah aplikasi, kebutuhan terhadap kontrol eksekusi ikut meningkat.
Lingkungan secure runtime dapat menjadi salah satu komponen dalam arsitektur keamanan berlapis. Autentikasi, enkripsi, pengelolaan identitas, keamanan jaringan, perlindungan data, dan runtime dapat bekerja secara bersamaan. Setiap lapisan memiliki fungsi berbeda dalam membantu mengurangi risiko. Karena itu, pendekatan TEKNO modern cenderung menggunakan pertahanan berlapis.
Tantangan Implementasi Secure Runtime Perlu Dipertimbangkan
Lingkungan eksekusi yang lebih ketat perlu dirancang agar tetap nyaman digunakan oleh developer. Kebijakan yang memberikan akses terlalu luas dapat membuat perlindungan menjadi kurang efektif. Sebaliknya, pembatasan berlebihan dapat menyebabkan aplikasi kesulitan menjalankan tugas normal. Karena itu, pengembang perlu mencari titik seimbang antara perlindungan dan fungsi aplikasi.
Pengembang perlu memastikan kontrol keamanan tidak memberikan beban yang tidak diperlukan. Proses pengawasan, pembatasan, pencatatan aktivitas, dan penerapan aturan memiliki biaya komputasi tertentu. Arsitektur yang tepat perlu menyeimbangkan perlindungan dengan performa. Karena itu, evaluasi performa dan kompatibilitas perlu dilakukan sebelum implementasi besar.
Kesimpulan Secure Runtime Memperkuat Perlindungan Aplikasi Modern
Konsep OpenShell Secure Runtime memperlihatkan pentingnya mengendalikan aplikasi ketika kode sedang dieksekusi. Melalui kombinasi isolasi workload, kebijakan izin, kontrol jaringan, serta pemantauan aktivitas, lingkungan runtime dapat membantu mengurangi akses yang tidak diperlukan sekaligus meningkatkan visibilitas. Konsep ini semakin penting seiring software terhubung dengan lebih banyak data dan layanan.
Untuk dunia TEKNO modern, perlindungan pada tahap runtime menjadi bagian menarik dari evolusi keamanan software. Keamanan tetap membutuhkan kombinasi antara desain aplikasi, pengelolaan identitas, perlindungan data, kontrol jaringan, pembaruan sistem, dan pemantauan. Implementasi yang matang dapat membantu menciptakan lingkungan aplikasi yang lebih aman sekaligus tetap mendukung produktivitas. Silakan berbagi pandangan tentang masa depan keamanan aplikasi dan ikuti pembahasan TEKNO lainnya untuk mengetahui inovasi yang terus berkembang.