Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
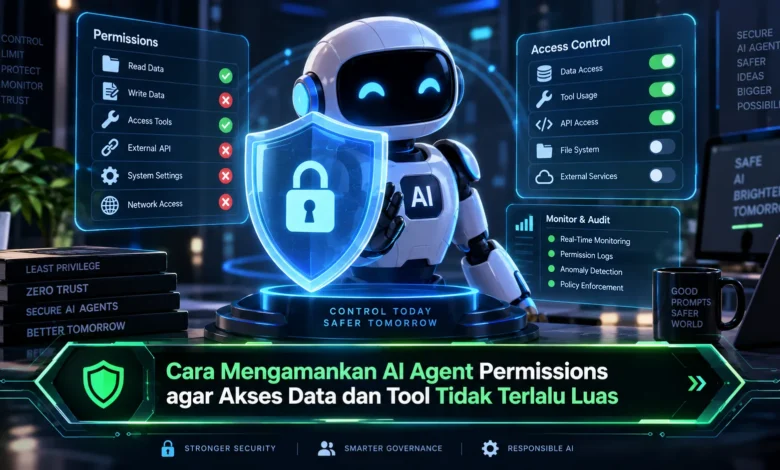
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission AI Agent Sesuai Kebutuhan
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika AI agent hanya membutuhkan informasi dari database, maka akses modifikasi seharusnya tetap dinonaktifkan.
Pengaturan permission minimum dapat membatasi konsekuensi jika AI melakukan tindakan yang keliru. Apabila sistem mendapatkan perintah yang salah, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Dalam lingkungan TEKNOLOGI modern, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.

Gunakan Role yang Berbeda untuk Setiap AI Agent
Setiap AI agent sebaiknya memiliki role yang jelas. Agent untuk membaca laporan tidak perlu memiliki permission yang sama dengan agent administrasi. Dengan pemisahan role yang tepat, administrator dapat mengontrol akses dengan lebih mudah.
Pendekatan berbasis role juga mempermudah pengelolaan dalam skala besar. Misalnya, agent dengan role reader cukup memperoleh read permission, sedangkan peran editor mendapatkan permission tambahan untuk memperbarui data. Pemisahan tersebut membuat struktur akses lebih mudah diaudit dan membatasi risiko akibat privilege yang terlalu luas.
Gunakan Data Scope untuk Mempersempit Akses
Selain menentukan permission berdasarkan fungsi, tim perlu menentukan data mana saja yang boleh digunakan AI agent. Agent tidak selalu membutuhkan akses ke seluruh database. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Pada sebuah skenario sederhana, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Informasi administratif yang tidak berhubungan dengan pekerjaan agent dapat tetap ditutup. Pengaturan akses secara terarah membantu meminimalkan data yang dapat dijangkau agent sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Kelola Tool Access agar AI Agent Tetap Terkendali
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut dapat meliputi database, layanan web, sistem perusahaan, dan berbagai fungsi otomatis. Semakin banyak tool yang tersedia bagi agent, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Sebagai langkah pengamanan, administrator dapat membuat allowlist tool untuk masing masing agent. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Kontrol terhadap tool access menjadi lapisan penting untuk menjaga TEKNOLOGI agentic tetap berada dalam batas yang telah ditentukan.
Hindari Permission Permanen pada Aktivitas Berisiko
Hak akses AI agent sebaiknya tidak selalu aktif sepanjang waktu. Untuk aktivitas dengan tingkat risiko tinggi, hak akses berbatas waktu dapat membantu mengurangi risiko. Setelah tugas selesai, hak khusus dapat dikembalikan ke kondisi awal.
Model permission sementara cocok untuk operasi penting, seperti mengubah konfigurasi, memperbarui data penting, atau menjalankan tool tertentu. Dengan sistem izin sementara, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Cara tersebut juga mendukung pengelolaan TEKNOLOGI yang lebih disiplin.
Logging Membantu Mengawasi Permission AI
Pembatasan akses sebaiknya berjalan bersama sistem monitoring. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat memberikan gambaran yang lebih jelas mengenai aktivitas AI.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat memberikan notifikasi kepada administrator. Pemantauan secara berkelanjutan membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Tinjau Hak Akses AI Agent Secara Rutin
Izin yang awalnya diperlukan mungkin tidak lagi digunakan ketika sistem berkembang. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Hak akses yang tidak lagi relevan sebaiknya dihapus agar privilege tidak terus menumpuk.
Tim juga sebaiknya mengevaluasi hubungan antara agent, tool, dan data yang digunakan. Jika sebuah tool tidak lagi digunakan, hak tersebut sebaiknya dipertimbangkan untuk dinonaktifkan. Praktik sederhana ini membantu menjaga akses tetap sesuai dengan fungsi sebenarnya dan membuat lingkungan agentic lebih mudah dikendalikan.
Rangkuman Akhir
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menggunakan permission minimum, segmentasi peran, pengendalian resource, kontrol tool, akses sementara, serta logging, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Di tengah pesatnya kemajuan TEKNOLOGI agentic, keamanan izin sebaiknya diperlakukan sebagai fondasi utama. Bagikan pengalaman Anda dalam mengatur permission AI agent agar pemahaman tentang tata kelola agent semakin luas.