Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
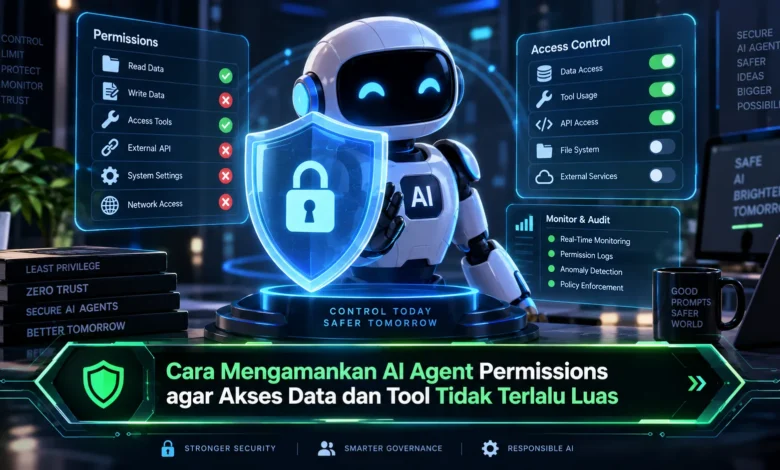
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Gunakan Hak Akses Minimum untuk Setiap AI Agent
Tahap awal untuk menjaga keamanan AI agent adalah menggunakan konsep hak akses minimum. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika AI agent hanya membutuhkan informasi dari database, maka izin write dan delete sebaiknya tidak diberikan.
Pengaturan permission minimum dapat membatasi konsekuensi jika AI melakukan tindakan yang keliru. Jika agent menerima konteks yang tidak tepat, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Dalam implementasi TEKNOLOGI yang menggunakan agent, pengelolaan permission minimum sangat penting untuk menjaga sistem tetap terkendali.
Pisahkan Permission Berdasarkan Fungsi Agent
Setiap sistem agent sebaiknya diberikan peran berdasarkan pekerjaan yang dijalankan. AI yang bertugas melakukan pencarian data tidak membutuhkan hak seperti agent pengelola sistem. Dengan pembagian fungsi secara jelas, administrator dapat mengontrol akses dengan lebih mudah.
Pendekatan berbasis role juga mempermudah pengelolaan dalam skala besar. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Strategi ini membuat pengelolaan permission menjadi lebih transparan dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Gunakan Data Scope untuk Mempersempit Akses
Selain menentukan permission berdasarkan fungsi, cakupan data yang dapat diakses agent juga perlu dikendalikan. Agent tidak selalu membutuhkan akses ke seluruh database. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Sebagai contoh, agent dukungan pelanggan cukup memperoleh data yang terkait dengan proses pelayanan. Data internal yang tidak diperlukan sebaiknya tidak diberikan. Pengaturan akses secara terarah membantu meminimalkan data yang dapat dijangkau agent sekaligus memberikan keseimbangan antara keamanan dan fungsionalitas.
Kontrol Tool yang Bisa Digunakan AI Agent
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut dapat berupa API, database, sistem pencarian, layanan email, atau aplikasi internal. Semakin banyak tool yang tersedia bagi agent, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Sebagai langkah pengamanan, tool yang dapat dipanggil sebaiknya ditentukan secara eksplisit. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pengelolaan daftar fungsi yang tersedia menjadi lapisan penting untuk menjaga TEKNOLOGI agentic tetap berada dalam batas yang telah ditentukan.
Berikan Akses Berjangka untuk Tugas Tertentu
Permission tidak selalu harus diberikan secara permanen. Untuk operasi yang lebih sensitif, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah tugas selesai, hak khusus dapat dikembalikan ke kondisi awal.
Model permission sementara cocok untuk operasi penting, seperti mengubah konfigurasi, memperbarui data penting, atau menjalankan tool tertentu. Melalui akses yang dibatasi berdasarkan durasi, risiko credential atau akses yang terlupakan dapat dikurangi. Cara tersebut juga mendukung pengelolaan TEKNOLOGI yang lebih disiplin.
Pantau dan Audit Semua Aktivitas AI Agent
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti agent yang menjalankan tindakan, objek yang digunakan, waktu, serta respons sistem dapat membantu proses audit dan investigasi.
Audit trail memberikan peluang untuk mengenali penggunaan akses yang mencurigakan. Apabila AI mencoba menggunakan tool berkali kali tanpa kebutuhan yang jelas, sistem dapat menandai aktivitas tersebut untuk diperiksa. Observability yang baik membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Tinjau Hak Akses AI Agent Secara Rutin
Permission yang sesuai hari ini belum tentu tetap diperlukan di masa depan. Karena itu, review permission perlu dilakukan secara berkala. Hak akses yang tidak lagi relevan sebaiknya dihapus agar permukaan risiko tidak semakin luas.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Jika sebuah tool tidak lagi digunakan, akses tersebut dapat menjadi kandidat untuk dicabut. Review rutin seperti ini membantu menghindari penumpukan permission dari waktu ke waktu dan memperkuat keamanan sistem AI dalam jangka panjang.
Penutup
Mengamankan AI agent permissions membutuhkan kombinasi antara pembatasan akses, pengawasan, dan evaluasi berkala. Dengan menggunakan permission minimum, segmentasi peran, pengendalian resource, kontrol tool, akses sementara, serta logging, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Dalam perkembangan TEKNOLOGI berbasis AI, kontrol hak akses perlu menjadi perhatian sejak awal pengembangan. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar pemahaman tentang tata kelola agent semakin luas.