OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
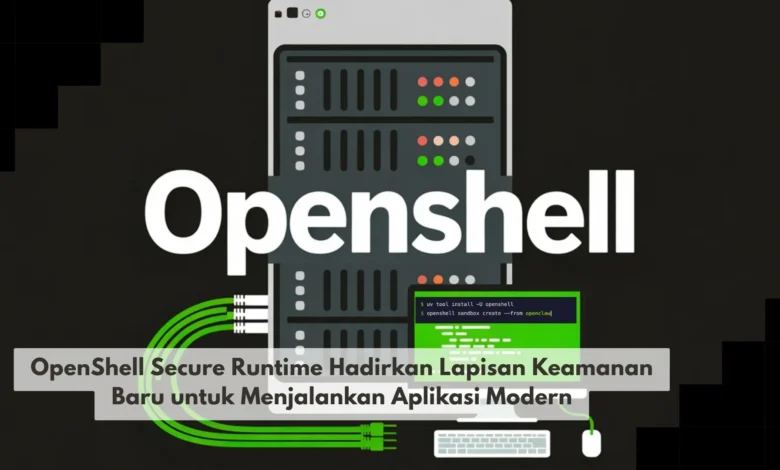
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Mendorong Eksekusi Aplikasi yang Lebih Terkontrol
OpenShell Secure Runtime menghadirkan konsep lingkungan eksekusi yang lebih terkontrol. Konsep tersebut berupaya membatasi interaksi aplikasi dengan komponen sistem berdasarkan kebutuhan, sehingga aplikasi dapat diberikan hak akses sesuai fungsi yang benar benar dibutuhkan. Pendekatan seperti ini penting karena aplikasi modern sering berkomunikasi dengan file, jaringan, layanan eksternal, dan berbagai komponen lain.
Pada ekosistem TEKNO saat ini, keamanan semakin penting untuk ditempatkan sejak tahap perancangan aplikasi. Lingkungan runtime dapat menjadi salah satu lapisan tambahan untuk membantu mengendalikan perilaku aplikasi ketika kode dijalankan. Ketika aplikasi tidak membutuhkan suatu hak akses, izin dapat dikelola agar tidak diberikan secara berlebihan. Prinsip ini membantu mengurangi ruang akses yang tersedia apabila suatu proses mengalami kesalahan atau perilaku yang tidak diharapkan.
Isolasi Proses Menjadi Fondasi Penting dalam Secure Runtime
Isolasi menjadi salah satu konsep penting dalam membangun lingkungan eksekusi yang aman. Setiap workload dapat ditempatkan dalam konteks eksekusi dengan aturan tertentu. Dengan pembatasan tersebut, sebuah aplikasi tidak secara otomatis memperoleh kemampuan untuk mengakses seluruh bagian sistem.
Pendekatan isolasi semakin berguna pada aplikasi yang terdiri dari berbagai modul. Sebuah aplikasi dapat dibangun dari berbagai dependency dan komponen dengan fungsi berbeda. Setiap komponen tambahan berpotensi memperluas permukaan yang harus diperhatikan dari sisi keamanan. Dengan isolasi yang tepat, masalah pada sebuah modul dapat dicegah agar tidak mudah meluas ke komponen lainnya.
Izin Aplikasi Dapat Dikelola Berdasarkan Kebutuhan Nyata
Prinsip least privilege menjadi salah satu dasar penting dalam pengamanan aplikasi modern. Setiap komponen idealnya diberikan kemampuan sesuai kebutuhan operasionalnya. Jika aplikasi hanya membutuhkan akses pada direktori tertentu, maka sumber daya lainnya tidak harus tersedia untuk proses tersebut.
Pengaturan akses yang terstruktur dapat membuat pengembang lebih mudah mengevaluasi kebutuhan setiap komponen. Daripada memberikan hak akses luas demi kemudahan konfigurasi, tim dapat membatasi akses sesuai konteks penggunaan. Konsep ini sejalan dengan arah TEKNO yang menempatkan keamanan sebagai bagian dari arsitektur, sehingga perlindungan tidak hanya bergantung pada satu mekanisme.
Secure Runtime Dapat Membantu Mengatur Interaksi dengan Jaringan
Banyak software modern bergantung pada jaringan untuk mengakses layanan dan bertukar informasi. Software dapat terhubung dengan server eksternal, API, basis data, dan berbagai layanan digital. Namun, akses jaringan yang terlalu luas dapat meningkatkan jumlah jalur komunikasi yang perlu diamankan.
Secure runtime dapat menggunakan kebijakan untuk membantu menentukan komunikasi yang diperbolehkan. Proses dapat diberikan akses jaringan berdasarkan kebutuhan operasional. Apabila sebuah komponen tidak memiliki alasan untuk mengakses tujuan tertentu, akses tersebut dapat ditutup atau dibatasi sesuai konfigurasi. Pendekatan ini membantu membuat pola komunikasi menjadi lebih mudah dipahami dan dipantau.
Aktivitas Aplikasi Perlu Dipantau Selama Proses Eksekusi
Selain menerapkan batas keamanan, tim juga membutuhkan informasi mengenai aktivitas yang terjadi. Tim perlu memahami akses file, koneksi, proses, dan aktivitas penting yang dilakukan workload. Dengan observabilitas yang baik, tim dapat memperoleh informasi ketika terjadi aktivitas yang tidak sesuai dengan ekspektasi.
Hasil pemantauan dapat menjadi bahan evaluasi terhadap aturan keamanan. Ketika suatu proses melakukan aktivitas di luar fungsi yang telah direncanakan, developer dapat memeriksa penyebab aktivitas tersebut dan menyesuaikan konfigurasi. Model tersebut membantu menjadikan keamanan sebagai aktivitas yang berkelanjutan, bukan sekadar konfigurasi yang dibuat satu kali lalu dilupakan.
Aplikasi Modern Membutuhkan Lingkungan Eksekusi yang Semakin Terkontrol
Semakin luasnya penggunaan cloud dan AI membuat pengelolaan lingkungan eksekusi menjadi semakin penting. Software modern dapat memproses informasi, menggunakan API, menjalankan tugas otomatis, dan berkomunikasi dengan berbagai layanan. Semakin besar kemampuan sebuah aplikasi, semakin penting pula memastikan setiap tindakan memiliki batas yang dapat dikendalikan.
Lingkungan secure runtime dapat menjadi salah satu komponen dalam arsitektur keamanan berlapis. Autentikasi, enkripsi, pengelolaan identitas, keamanan jaringan, perlindungan data, dan runtime dapat bekerja secara bersamaan. Setiap lapisan memiliki fungsi berbeda dalam membantu mengurangi risiko. Karena itu, strategi TEKNO keamanan dapat memanfaatkan sejumlah mekanisme yang bekerja bersama.
Keamanan Runtime Harus Seimbang dengan Performa dan Kemudahan
Menambahkan lapisan keamanan baru juga dapat membawa tantangan dalam pengelolaan aplikasi. Aturan yang terlalu longgar dapat mengurangi manfaat pembatasan. Sebaliknya, kebijakan yang terlalu restriktif dapat mengganggu aktivitas yang sebenarnya dibutuhkan. Karena itu, pengembang perlu mencari titik seimbang antara perlindungan dan fungsi aplikasi.
Efisiensi sistem menjadi pertimbangan penting dalam implementasi lapisan keamanan. Kontrol runtime seperti isolasi dan observabilitas dapat menambahkan kebutuhan pemrosesan. Implementasi yang matang harus berusaha mempertahankan keamanan sekaligus respons aplikasi. Hal tersebut membuat pengujian menjadi bagian penting sebelum secure runtime diterapkan secara luas.
Kesimpulan Lingkungan Eksekusi Aman Semakin Penting bagi Aplikasi
OpenShell Secure Runtime menunjukkan pendekatan yang menempatkan kontrol keamanan langsung pada lingkungan tempat aplikasi berjalan. Melalui kombinasi isolasi workload, kebijakan izin, kontrol jaringan, serta pemantauan aktivitas, lingkungan runtime dapat membantu mengurangi akses yang tidak diperlukan sekaligus meningkatkan visibilitas. Kebutuhan tersebut meningkat ketika aplikasi modern semakin kompleks dan terintegrasi.
Bagi perkembangan TEKNO, secure runtime dapat menjadi salah satu bagian penting dari strategi keamanan berlapis. Keamanan tetap membutuhkan kombinasi antara desain aplikasi, pengelolaan identitas, perlindungan data, kontrol jaringan, pembaruan sistem, dan pemantauan. Dengan penerapan yang tepat, pendekatan runtime aman dapat membantu developer menjalankan aplikasi secara lebih terkontrol tanpa menghilangkan fleksibilitas yang dibutuhkan. Silakan berbagi pandangan tentang masa depan keamanan aplikasi dan ikuti pembahasan TEKNO lainnya untuk mengetahui inovasi yang terus berkembang.


