Agent Governance Runtime Jadi Lapisan Baru untuk Mengendalikan AI Agent secara Real-Time
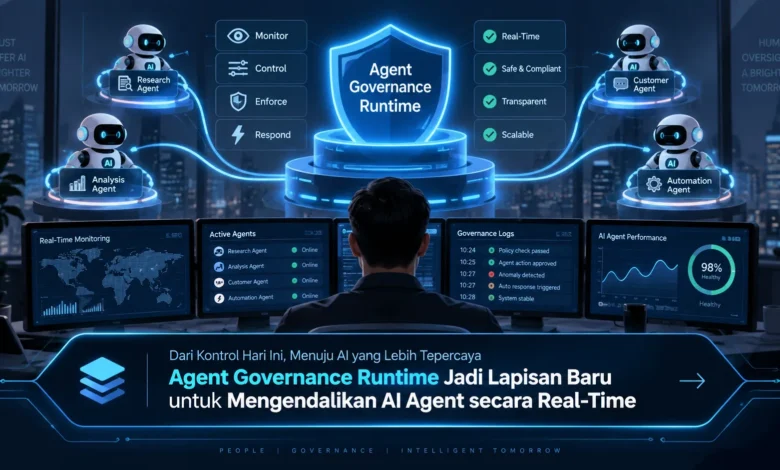
Perkembangan AI agent membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengakses data, menggunakan berbagai tools, hingga mengambil tindakan berdasarkan konteks yang diterimanya. Kemampuan tersebut membawa peluang besar bagi dunia TEKNOLOGI, tetapi juga menghadirkan kebutuhan baru terhadap mekanisme pengawasan yang bekerja secara langsung. Agent Governance Runtime muncul sebagai pendekatan yang menempatkan kontrol, kebijakan, izin, dan pemantauan di dalam proses eksekusi AI agent sehingga organisasi dapat mempertahankan manfaat otomatisasi tanpa kehilangan kendali terhadap tindakan sistem.
Agent Governance Runtime Membawa Kontrol Baru
Agent Governance Runtime dirancang untuk mengawasi aktivitas agen AI ketika agent melakukan tugas. Berbeda dengan kontrol tradisional yang berfokus pada konfigurasi awal, pendekatan ini memberikan kemampuan untuk validasi kebijakan ketika agent sedang bekerja. Dengan demikian, setiap aktivitas sensitif dapat dievaluasi sebelum menghasilkan perubahan pada sistem.
Di tengah perkembangan TEKNOLOGI berbasis AI, pendekatan kontrol runtime menjadi makin penting karena AI agent dapat mengakses berbagai API, menggunakan database, dan menjalankan tools secara otomatis. Kontrol yang aktif selama proses eksekusi membantu mencegah tindakan di luar batas tanpa menghambat seluruh kemampuan agent.


Kontrol Real-Time Menjadi Bagian Penting
Keunggulan yang menonjol dari Agent Governance Runtime adalah kemampuannya mengevaluasi tindakan secara langsung. Ketika AI agent meminta akses ke suatu resource, runtime dapat memeriksa identitas agent, aktivitas yang akan dilakukan, konteks permintaan, serta kebijakan keamanan yang berlaku.
Ketika permintaan lolos pemeriksaan, sistem dapat mengizinkan proses dilanjutkan. Sebaliknya, aktivitas yang melanggar batas dapat diblokir, dibatasi, atau diteruskan menuju proses human approval. Mekanisme tersebut membuat pengawasan menjadi lebih kontekstual dibandingkan penggunaan permission yang terlalu luas.
Dynamic Permission Membantu Mengurangi Risiko
Kontrol hak akses menjadi elemen krusial dalam lingkungan AI berbasis agent. Dibandingkan memberikan seluruh hak akses sejak konfigurasi awal, organisasi dapat memberikan permission sesuai konteks. Pendekatan ini membantu membatasi dampak dari permission yang terlalu luas sekaligus menjaga penerapan hak akses minimum.
Sebagai contoh, agent yang ditugaskan mengakses data dapat diberikan izin membaca tanpa hak mengubah. Ketika agent membutuhkan tindakan yang lebih sensitif, governance runtime dapat menerapkan validasi tambahan. Pendekatan demikian membuat implementasi TEKNOLOGI agentic lebih mudah diawasi tanpa mematikan kemampuan otomatisasi.
Kebijakan Dapat Diterapkan Langsung di Runtime
Policy engine dapat berfungsi sebagai pusat evaluasi yang membandingkan setiap tindakan dengan aturan. Aturan tersebut dapat memasukkan informasi mengenai pengguna, fungsi agent dalam sistem, jenis data yang diakses, serta lingkungan tempat eksekusi berlangsung.
Dengan kebijakan yang terpusat, tim tidak harus menanamkan seluruh kontrol ke dalam setiap agent. Perubahan kebijakan dapat diterapkan secara lebih konsisten sehingga berbagai AI agent memperoleh standar kontrol seragam. Hal ini mempermudah pengelolaan skala besar ketika otomatisasi berkembang semakin luas.
Pemantauan Runtime Meningkatkan Transparansi Agent
Kontrol AI tidak hanya berhubungan dengan pembatasan akses. Kemampuan observasi serta pencatatan aktivitas juga dibutuhkan dalam pengelolaan agent untuk mengetahui apa yang dilakukan sistem. Berbagai aktivitas sensitif dapat dicatat bersama konteksnya sehingga tim memiliki jejak yang dapat dianalisis.
Data observability tersebut dapat mempermudah investigasi masalah, pemeriksaan kontrol, dan optimalisasi perilaku AI. Ketika terjadi aktivitas yang berbeda dari tujuan awal, tim dapat memeriksa urutan aktivitas untuk memahami penyebab perilaku tersebut. Visibilitas tersebut menjadi fondasi penting bagi TEKNOLOGI AI yang dapat dipertanggungjawabkan.
Kolaborasi Manusia dan AI Memperkuat Governance
Tidak seluruh keputusan harus diserahkan sepenuhnya kepada AI, terutama ketika menyangkut perubahan penting. Agent Governance Runtime dapat mengaktifkan proses approval ketika risiko meningkat. Dengan cara tersebut, aktivitas berisiko rendah dapat tetap dieksekusi dengan cepat, sedangkan keputusan penting memperoleh pemeriksaan tambahan.
Strategi governance yang mempertimbangkan dampak dapat menjaga titik tengah antara kecepatan otomatisasi dan keamanan. Agent tidak perlu berhenti pada setiap langkah, tetapi tindakan kritis tetap memiliki pagar pengaman. Hasilnya, organisasi dapat memanfaatkan AI agent secara lebih fleksibel.
Masa Depan Agent Governance Runtime
Dengan meningkatnya otonomi sistem AI, kebutuhan terhadap kontrol yang bekerja sepanjang proses eksekusi berpotensi menjadi semakin penting. Pengelola sistem tidak dapat bergantung sepenuhnya pada aturan sebelum eksekusi karena situasi baru dapat muncul selama proses berlangsung.
Integrasi antara policy engine, permission dinamis, observability, audit trail, dan human approval dapat menciptakan kerangka tata kelola agent yang lebih kuat. Jika diterapkan secara tepat, Agent Governance Runtime dapat menjadi jembatan antara otonomi dan kontrol dalam perkembangan TEKNOLOGI AI generasi berikutnya.
Kesimpulan
Agent Governance Runtime menawarkan lapisan kontrol yang dapat mengawasi AI agent selama proses eksekusi. Dengan menggabungkan policy enforcement, permission dinamis, observability, audit trail, dan human in the loop, organisasi dapat membangun ekosistem AI yang lebih transparan dan terkendali. Tren tersebut penting diikuti oleh siapa pun yang berkecimpung dalam TEKNOLOGI karena kemajuan agentic AI tidak semata-mata bergantung pada tingkat kecerdasannya, tetapi juga seberapa kuat tata kelola mampu mengikuti peningkatan otonomi sistem. Anda dapat ikut berdiskusi mengenai masa depan pengawasan AI agent agar pemahaman tentang tata kelola AI semakin luas.